
Un droit d'accès désigne la permission accordée à une personne d'agir sur une ressource, un dossier, un logement ou un outil précis. La règle de base : appliquer le principe du moindre privilège, c'est-à-dire ne donner que les accès strictement nécessaires à chaque fonction. L'action prioritaire à lancer dès aujourd'hui ? Faire l'inventaire de vos comptes, remplacer tout compte partagé par des comptes nominatifs, et activer l'authentification à plusieurs facteurs.
En bref:
- Un contrôle d’accès basé sur les rôles (RBAC) convient à la majorité des PME, tandis que l’ABAC s’adresse à des organisations complexes ou multi-sites.
- La construction d’une matrice des droits facilite la gestion, la validation de l’accès et la déconnexion immédiate des comptes après départ ou changement de poste.
- La revue régulière des droits, au minimum trimestrielle, est essentielle pour éviter les comptes orphelins, privilèges excessifs et usages détournés.
- La conformité aux référentiels comme la CNIL, l’ISO 27001 et le PGSSI‑S impose de documenter, responsabiliser et formaliser tout délégataire ou accès temporaire.
- Une plateforme centralisée pour gérer les droits et profils simplifie les mouvements d’équipe, améliore la traçabilité, et réduit significativement le temps consacré à la maintenance.
Table des matières
- Quel modèle de contrôle d'accès choisir pour votre équipe ?
- Comment traduire les rôles d'équipe en niveaux de permission ?
- Comment construire une matrice des droits et automatiser les mouvements d'équipe ?
- À quelle fréquence faut-il auditer les droits d'accès de votre équipe ?
- Que disent la CNIL, l'ISO 27001 et le PGSSI‑S sur les droits d'accès ?
- Quelles pratiques opérationnelles activer dans vos outils quotidiens ?
- Comment une plateforme dédiée simplifie la gouvernance des accès
- Comment gérer les droits d'accès temporaires et les situations d'urgence ?
- Comment structurer le workflow de demande et de validation des droits ?
- Pourquoi les droits d'accès pèsent directement sur la sécurité de l'équipe ?
- Ce que la gestion des accès révèle vraiment sur une équipe
- Simplifier la gestion des droits d'accès de votre équipe conciergerie
- Sources
Quel modèle de contrôle d'accès choisir pour votre équipe ?
Trois logiques dominent la gestion des permissions, et elles ne se choisissent pas au hasard.
Le RBAC (contrôle d'accès basé sur les rôles) attribue des droits à des profils types plutôt qu'à des individus : « responsable ménage », « comptable », « gestionnaire de planning ». C'est souvent le modèle recommandé pour simplifier la maintenance, car associer les droits à un profil évite l'attribution éparpillée poste par poste. Le DAC (contrôle discrétionnaire) laisse chaque propriétaire de ressource décider qui y accède, une souplesse pratique pour de très petites structures mais risquée dès que l'équipe grandit. L'ABAC (contrôle basé sur les attributs) va plus loin en croisant plusieurs critères, comme l'heure, la localisation ou le type de contrat, pour calculer un accès dynamique.
Pour une TPE ou une PME, le RBAC suffit dans l'immense majorité des cas. L'ABAC ne se justifie que face à une complexité réelle, comme des équipes multi-sites, des sous-traitants temporaires ou des exigences réglementaires croisées.
Les risques pratiques restent les mêmes quel que soit le modèle :
- Des silos d'information quand chaque outil gère ses droits séparément sans vue d'ensemble.
- Une complexité qui grandit plus vite que l'équipe, jusqu'à devenir illisible.
- Des comptes partagés qui masquent qui a réellement fait quoi.
Comment traduire les rôles d'équipe en niveaux de permission ?
Un rôle métier ne dit rien de ce qu'un logiciel doit autoriser techniquement. Il faut le traduire.
Dans la plupart des outils collaboratifs, trois profils reviennent : le propriétaire, qui ajoute ou supprime des membres et configure l'ensemble ; le membre, qui collabore sur les ressources communes sans pouvoir modifier la structure ; l'invité, dont les fonctionnalités sont volontairement réduites, comme le rappellent les capacités documentées par Microsoft Teams.
Ces rôles se déclinent ensuite en quatre niveaux techniques standards :
- Lecture : consulter une donnée sans pouvoir la modifier, utile pour un prestataire ponctuel.
- Modification : éditer le contenu existant, typique d'un membre opérationnel.
- Administration : créer, supprimer, réattribuer des droits à d'autres utilisateurs.
- Accès restreint ou temporaire : une permission bornée dans le temps ou à une seule action.
La règle d'assignation la plus fiable reste de partir du poste, jamais de la personne : un comptable obtient systématiquement le même niveau qu'un autre comptable, quel que soit son ancienneté ou sa relation avec la direction.
Comment construire une matrice des droits et automatiser les mouvements d'équipe ?
Une matrice des droits reste l'outil le plus concret pour visualiser qui accède à quoi, et elle se construit en quatre étapes.
- Lister tous les outils utilisés par l'équipe : logiciels métier, messagerie, stockage cloud, comptabilité, planning.
- Définir les profils types à partir des postes réels, pas des personnes qui les occupent aujourd'hui.
- Remplir la matrice en croisant chaque profil avec chaque outil, colonne par colonne.
- Faire valider la matrice par les responsables de service avant sa mise en production.
L'onboarding et l'offboarding sont les deux moments où la matrice prouve son utilité, ou révèle ses failles. À l'arrivée, un nouveau collaborateur doit recevoir exactement les droits de son profil, ni plus ni moins. Au départ, la révocation doit être immédiate : automatiser cette révocation évite la fenêtre d'exposition critique qui survient quand un ancien salarié garde un accès actif plusieurs semaines après son départ, un point que la CNIL souligne explicitement.
Les annuaires et outils IAM (gestion des identités et des accès) permettent d'automatiser ces mouvements et de centraliser la logique de provisioning, ce qui facilite la mise en œuvre de règles homogènes. Leur limite : ils demandent un investissement initial de configuration que peu de petites équipes peuvent absorber sans accompagnement.
Conseil de pro : Ne créez jamais un compte « à la volée » pour dépanner une urgence. Chaque exception non documentée dans la matrice devient, six mois plus tard, un compte fantôme que personne ne sait justifier.
À quelle fréquence faut-il auditer les droits d'accès de votre équipe ?
Une revue des droits n'a de valeur que si elle est régulière et suffisamment fréquente pour rattraper les changements de poste.
Le rythme trimestriel est celui que recommande France Num pour les structures les plus exposées, tandis qu'une revue semestrielle convient à des équipes plus stables. Dans les deux cas, le validateur ne doit jamais être la personne qui gère les droits au quotidien : le responsable de service ou le propriétaire de la ressource doit confirmer que chaque accès listé reste justifié.
Trois points méritent une vigilance systématique lors de chaque revue :
- Les comptes orphelins, créés pour un projet ou un collaborateur qui n'existe plus.
- Les privilèges accumulés, quand une personne change de poste sans jamais perdre ses anciens accès.
- Les exports massifs de données, souvent le signe d'un usage détourné ou d'une fuite en préparation.
Une revue d'accès efficace associe presque toujours vérification technique et validation métier : envoyer la liste des comptes aux responsables de service pour confirmation corrige la plupart des écarts, bien plus qu'un audit purement automatisé.
Les journaux d'activité et les alertes en temps réel complètent ces revues périodiques : sans traçabilité, une anomalie détectée trois mois plus tard a déjà eu le temps de faire des dégâts.
Que disent la CNIL, l'ISO 27001 et le PGSSI‑S sur les droits d'accès ?
Trois référentiels structurent aujourd'hui les obligations pratiques en matière de gestion des accès, et leurs exigences se recoupent largement.
La CNIL insiste sur la traçabilité, la preuve des attributions et la révocation rapide des accès après un départ ou un changement de poste. Le PGSSI‑S, référentiel sectoriel santé mais dont la logique s'applique à toute équipe structurée, précise que l'autorisation d'accès est la traduction technique de l'habilitation métier, et exige documentation, séparation des responsabilités et formalisation des délégations. La norme ISO 27001 impose de son côté des règles sur le cycle de vie des identités, la revue périodique des habilitations et un contrôle renforcé des comptes à privilèges.
Trois obligations reviennent systématiquement dans ces textes :
- Documenter qui a accordé quel droit, à qui, et pour quelle raison.
- Désigner des responsables clairs : propriétaire de la ressource, gestionnaire des habilitations, et souvent un délégué à la protection des données ou un responsable de la sécurité.
- Formaliser toute délégation temporaire par écrit, même pour un remplacement de quelques jours.
Quelles pratiques opérationnelles activer dans vos outils quotidiens ?
La théorie de la gouvernance ne sert à rien si elle ne se traduit pas en réglages concrets dans vos logiciels.
Provisionner les droits par groupe ou par espace d'équipe plutôt que compte par compte simplifie considérablement la maintenance : un nouveau membre du ménage rejoint le groupe « ménage » et hérite automatiquement des bons accès. L'authentification à plusieurs facteurs doit être activée sur tous les accès sensibles, sans exception, et les comptes partagés doivent être proscrits même pour des outils jugés secondaires. Les comptes techniques, ceux utilisés par des automatismes ou des intégrations, méritent une documentation à part : qui les a créés, à quoi ils servent, qui peut les modifier.
- Provisionner par groupe ou espace d'équipe plutôt qu'individuellement.
- Activer l'authentification multifacteur sur tous les accès sensibles.
- Documenter chaque compte technique et chaque intégration active.
- Centraliser dans un annuaire ou un IAM dès que le nombre d'outils dépasse une poignée.
Conseil de pro : Faites l'exercice une fois par an : listez tous les comptes techniques actifs dans vos outils et demandez à chaque service de confirmer qu'il en a encore besoin. La moitié n'ont généralement plus aucune utilité.
Comment une plateforme dédiée simplifie la gouvernance des accès
Une conciergerie qui gère plusieurs biens accumule vite des dizaines de comptes : ménage, maintenance, comptabilité, propriétaires. Centraliser ces profils dans un outil pensé pour ce métier, avec une gestion d'équipe intégrée, réduit mécaniquement le temps consacré aux mouvements de comptes et rend les revues périodiques plus rapides à réaliser, puisque tout part d'un référentiel unique plutôt que d'une dizaine d'outils séparés. La traçabilité s'en trouve aussi renforcée : chaque action reste associée à un profil nominatif, pas à un compte générique. Le mieux reste de tester la logique sur votre propre structure plutôt que de la prendre pour acquise.
Comment gérer les droits d'accès temporaires et les situations d'urgence ?
Un remplacement de dernière minute, une astreinte de week-end, un prestataire externe appelé pour une panne : ces situations exigent un accès rapide, mais jamais un accès flou.
La bonne pratique consiste à créer un accès délégué borné dans le temps plutôt que de partager les identifiants d'un titulaire. Concrètement, cela veut dire attribuer un compte nominatif temporaire, avec une date d'expiration automatique, plutôt que de communiquer un mot de passe existant à un remplaçant. La plupart des annuaires modernes permettent de programmer cette expiration dès la création du compte, ce qui évite d'avoir à s'en souvenir manuellement une semaine plus tard.
Pour les urgences opérationnelles, comme une panne technique nécessitant un accès administrateur immédiat, un mode d'accès de secours documenté vaut mieux qu'une improvisation. Ce mode doit prévoir : qui est autorisé à l'activer, sur quelle durée maximale, et quelle trace il laisse une fois utilisé. Un accès d'urgence sans journal associé équivaut à ne pas avoir de contrôle du tout, puisque personne ne peut vérifier après coup s'il a été utilisé à bon escient.
La délégation contractuelle, quand un prestataire externe intervient régulièrement, mérite le même traitement qu'un accès interne : profil dédié, périmètre limité à sa mission, et date de fin alignée sur la durée du contrat. Le PGSSI‑S insiste d'ailleurs sur la formalisation écrite de ces délégations, même ponctuelles, un réflexe qui protège autant l'équipe que le prestataire en cas de litige sur qui a fait quoi.
Comment structurer le workflow de demande et de validation des droits ?
Sans processus formel, chaque demande d'accès devient une négociation informelle par messagerie, difficile à tracer et impossible à auditer six mois plus tard.
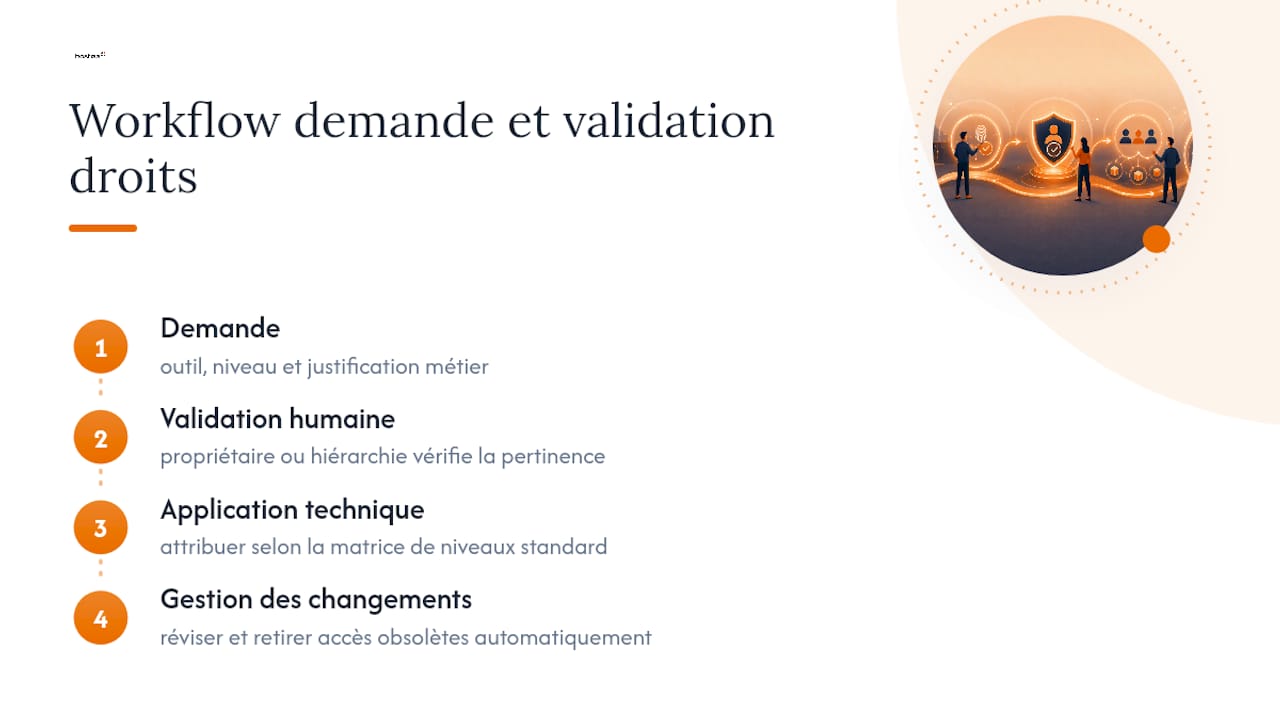
Un workflow fonctionnel repose sur trois étapes simples. D'abord, la demande elle-même : un collaborateur ou un responsable de service formule un besoin précis, en indiquant l'outil, le niveau de permission souhaité et la justification métier. Ensuite, la validation : le propriétaire de la ressource ou le responsable hiérarchique confirme que la demande correspond bien au profil du demandeur, jamais l'inverse d'une validation automatique sans regard humain. Enfin, l'application technique : le droit est accordé selon le niveau standard défini dans la matrice, pas selon une interprétation personnelle de ce qui « semble raisonnable ».
La gestion des changements suit la même logique. Un changement de poste doit déclencher automatiquement une révision des droits existants, pas seulement l'ajout des nouveaux. Trop d'équipes ajoutent les accès liés à la nouvelle fonction sans jamais retirer ceux de l'ancienne, ce qui aboutit à des profils qui accumulent des privilèges au fil des années sans qu'aucune règle ne les remette en cause.
Formaliser ce workflow, même dans un simple tableau partagé au départ, change concrètement la donne : la CNIL constate que les revues participatives, qui impliquent directement les équipes plutôt que de reposer sur un audit purement technique, détectent souvent des usages risqués comme les comptes partagés ou les outils non inventoriés que les vérifications automatisées manquent.
Pourquoi les droits d'accès pèsent directement sur la sécurité de l'équipe ?
Un droit d'accès mal calibré n'est pas qu'un détail administratif. C'est souvent le point d'entrée réel d'un incident de sécurité.
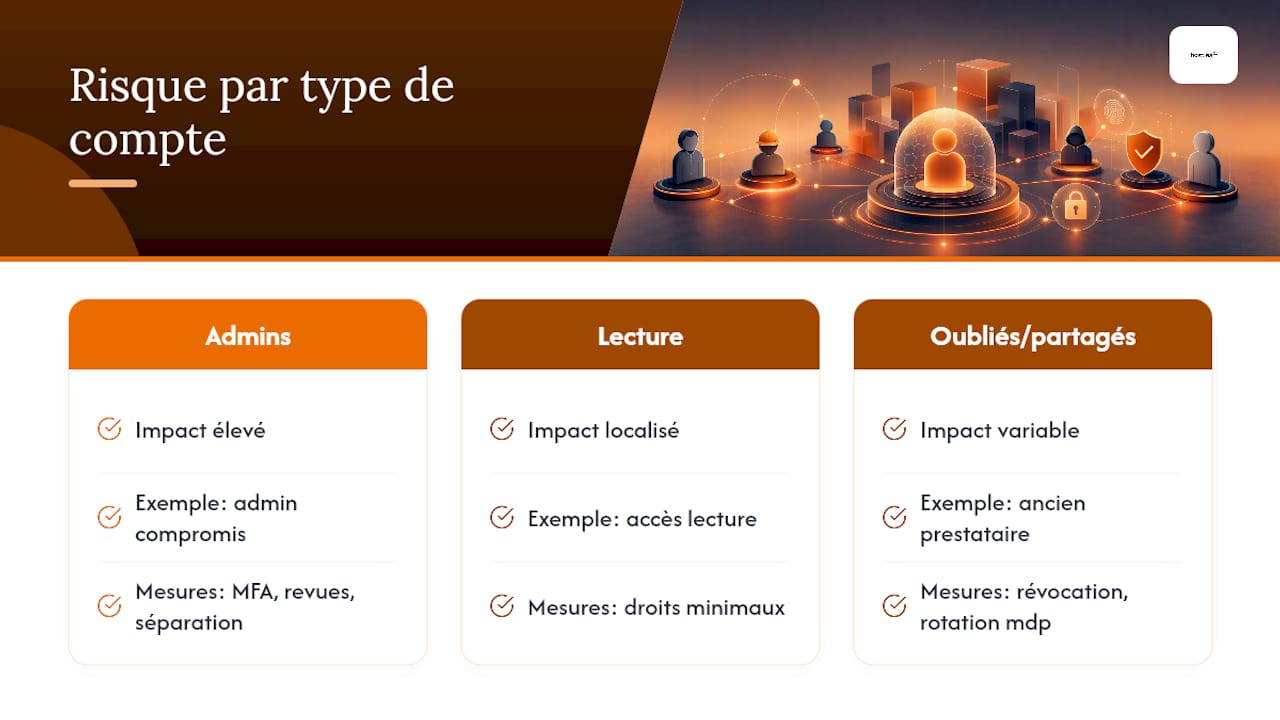
La plupart des compromissions de données ne viennent pas d'une faille technique sophistiquée, mais d'un compte disposant de bien plus de privilèges que nécessaire pour sa fonction. Un compte de stagiaire avec des droits d'administrateur, un ancien prestataire dont l'accès n'a jamais été révoqué, un compte partagé dont le mot de passe circule par messagerie depuis deux ans : ce sont ces situations banales, pas les attaques complexes, qui exposent le plus une équipe.
Le risque se concentre particulièrement sur les comptes à privilèges élevés, ceux qui peuvent modifier la structure des droits eux-mêmes. La norme ISO 27001 exige un contrôle renforcé sur ces comptes précisément parce qu'ils représentent un point de défaillance disproportionné : compromettre un compte administrateur revient à compromettre potentiellement tout le système d'un coup, alors qu'un compte en lecture simple limite les dégâts à une seule ressource.
L'authentification multifacteur, la séparation des privilèges et les revues régulières ne sont donc pas des mesures de conformité abstraites. Elles réduisent directement la surface d'attaque disponible pour quelqu'un qui chercherait à s'introduire dans les outils de l'équipe, que ce soit par usurpation d'identité, par un mot de passe volé ou par un compte oublié depuis longtemps.
Ce que la gestion des accès révèle vraiment sur une équipe
La plupart des guides sur ce sujet traitent la gestion des droits comme un problème purement technique, à résoudre avec le bon logiciel et la bonne matrice. C'est une erreur de perspective. Une matrice des droits mal tenue n'est presque jamais un problème d'outil : c'est le symptôme d'une organisation qui n'a jamais clarifié qui décide quoi, et qui laisse chaque responsable improviser ses propres règles.
Ce que les référentiels comme le PGSSI‑S ou l'ISO 27001 apportent de plus utile n'est pas une liste de cases à cocher, mais une discipline : documenter, désigner un responsable, formaliser une délégation même pour trois jours. Cette rigueur paraît lourde au départ, elle devient un réflexe en quelques mois.
Le vrai enjeu prioritaire n'est donc pas de choisir entre RBAC et ABAC, un choix que la taille de votre équipe tranchera d'elle-même. C'est d'accepter qu'une revue des droits n'est jamais terminée : elle se répète, trimestre après trimestre, avec la même rigueur que le premier jour. Les équipes qui échouent sur ce sujet ne manquent pas d'outils. Elles manquent de constance.
— Kays
Simplifier la gestion des droits d'accès de votre équipe conciergerie
Gérer les habilitations d'une équipe conciergerie à la main, tableau par tableau, devient vite ingérable dès que le portefeuille de biens dépasse quelques unités : chaque nouveau prestataire, chaque propriétaire, chaque intervenant ménage ajoute une ligne à surveiller. Une plateforme centralise ces profils avec des rôles définis par métier et une traçabilité continue des actions de chacun.
Le portail propriétaire offre à chaque propriétaire un accès borné à ses seules données, sans exposer le reste du portefeuille, tandis que le CRM propriétaires garde l'historique complet de qui a modifié quoi. Associé au check-in automatique, qui gère ses propres autorisations pour les prestataires ponctuels, l'ensemble réduit le temps passé à créer, vérifier et révoquer des comptes à chaque mouvement d'équipe.
Pour voir concrètement comment ces profils s'articulent avec vos outils actuels, demandez une démonstration de la gestion d'équipe dès aujourd'hui.
Sources
- Cybersécurité : comment gérer simplement les accès informatiques — France Num
- Guide pratique — Gestion des habilitations (PGSSI‑S)
- Contrôle d'accès ISO 27001 : définition et mise en œuvre — Factorial